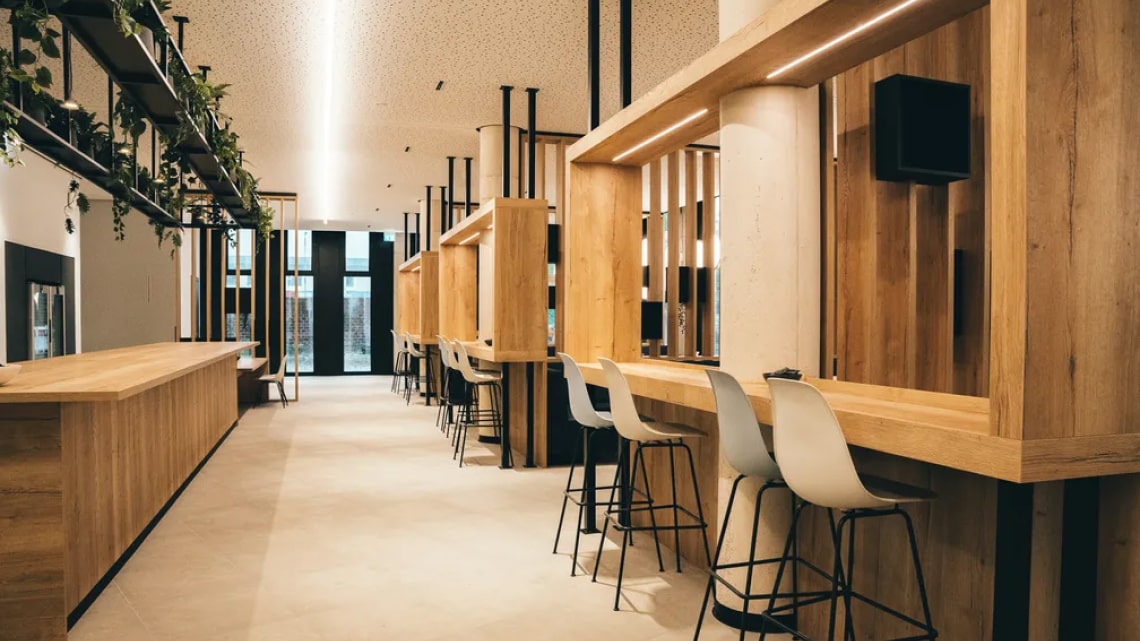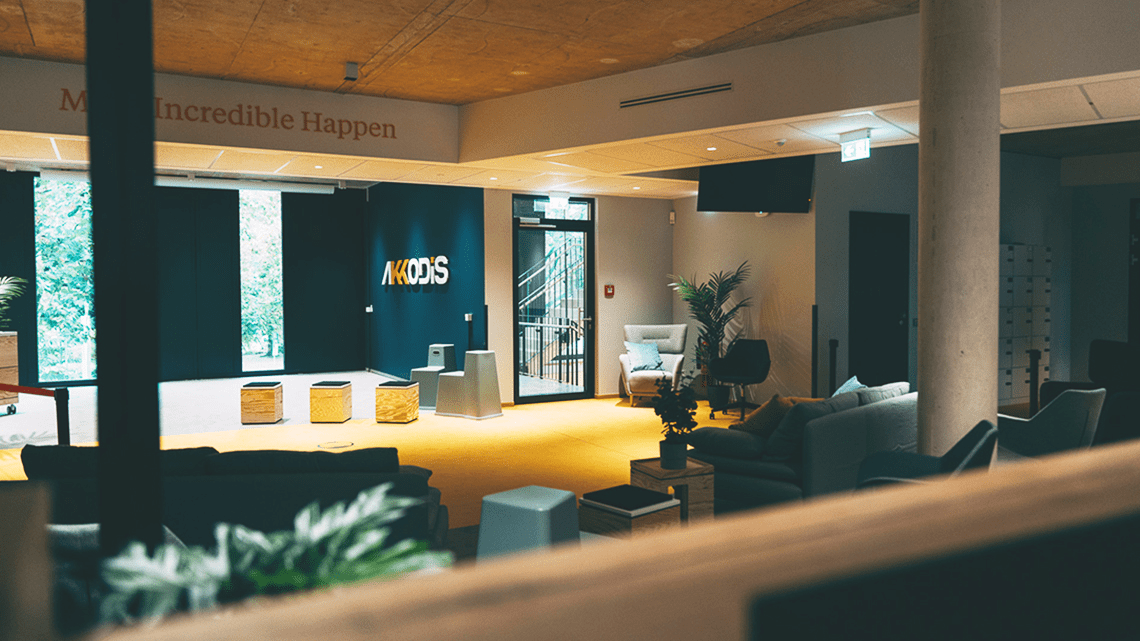

Das Arbeitsumfeld
Im Access‑Management‑Team für zSecurity verantworten wir die technische Umsetzung, den Betrieb und die Weiterentwicklung von IT‑Sicherheitsrichtlinien auf dem IBM Mainframe (zSystems). Der Bereich ist der IT‑Infrastruktur zugeordnet und stellt sicher, dass alle Services dauerhaft ein hohes Sicherheits‑ und Compliance‑Niveau erfüllen und kontinuierlich optimiert werden - unter Berücksichtigung von KRITIS‑, Audit‑ und Revisionsanforderungen.
- Administration und Weiterentwicklung von RACF auf der Plattform zSystems (u. a. Db2, CICS, z/OS Basis, MQ, Unix System Services)
- Entwicklung, Optimierung und Betrieb von Prozessen zur effizienten und revisionssicheren Administration
- Optimierung bestehender Administrationswerkzeuge sowie Konzeption und Umsetzung neuer Tools und Self‑Services auf Basis fachlicher, technischer und regulatorischer Anforderungen
- Implementierung, Pflege und Erweiterung von automatisierten Prozessen im Rahmen von zSecurity‑, Migrations‑ und Optimierungsprojekten
- Beratung und Unterstützung interner Nutzer:innen und Entwickler:innen bei Design‑, Prozess‑ und Verfahrensfragen im RACF‑Umfeld
- Pflege und Weiterentwicklung von Automatisierungen zur Nutzer‑Provisionierung, insbesondere für Unix‑basierte Serversysteme
- Erstellung und Pflege von Dokumentationen zu Prozessen und Automatisierungen für interne und externe Audits (z. B. KRITIS, ISO, ISAE)